Одним из самых сложных вирусов, с которым мне приходилось иметь дело, был «Вирус-шифровальщик». Это класс программ, которые шифруют данные пользователя и требуют выкупа. Заражение обычно происходит через электронные письма с вложениями. Такие атаки рассчитаны на то, что рядовой пользователь бездумно откроет письмо и запустит вложение.
💡 Присоединяйтесь к нашим сообществам!
Будьте в курсе новых статей, обновлений и полезных материалов:
 ВКонтакте
📑 Содержание
Суть проблемы
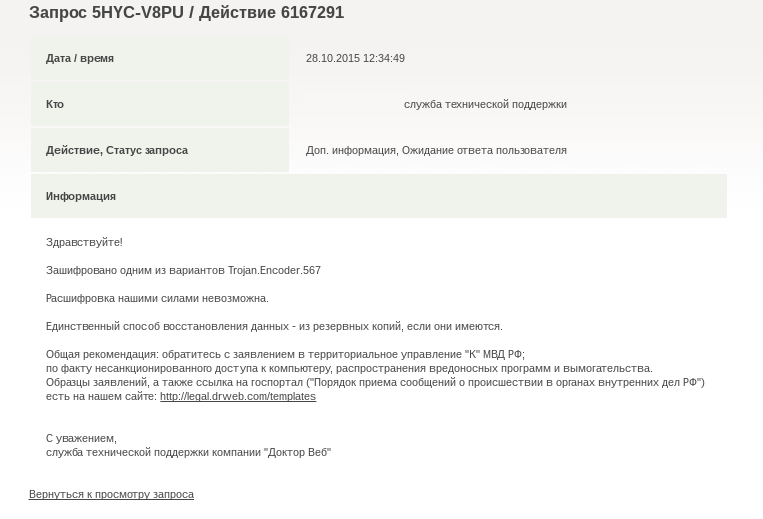
Вскоре после того, как я стал заместителем директора по ИКТ в одной из школ Санкт-Петербурга, наша организация подверглась атаке одного из таких вирусов. Проблема заключалась в том, что антивирусная программа не смогла обнаружить вирус, а в расшифровке данных нам не смогли помочь.
Влетело мне тогда от руководства не на шутку — я же отвечаю за информационную безопасность. Сделав соответствующие выводы: подобные атаки будут продолжаться, и повторное заражение — дело времени. Я приступил к разработке системы, которая бы обеспечила максимальную сохранность данных:
- первым делом нужно сохранять документы и их текущие изменения;
- обеспечить хранение данных максимально долгий срок;
- максимально быстро привести персональный компьютер в рабочее состояние.
Решение: система на базе ownCloud
Для этой цели я выбрал систему облачного хранения данных ownCloud.
Схема работы
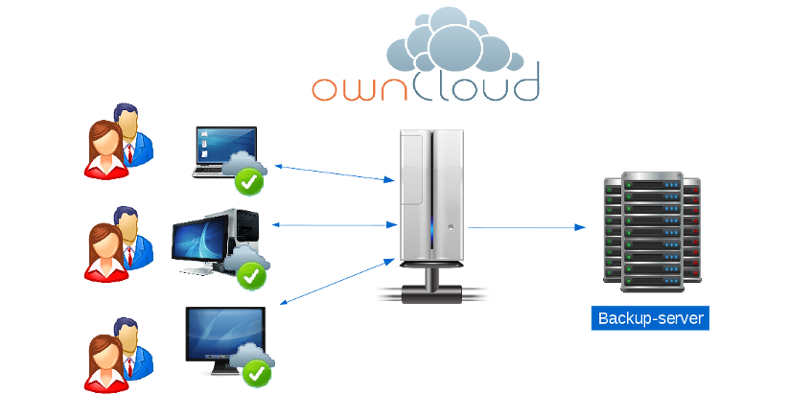
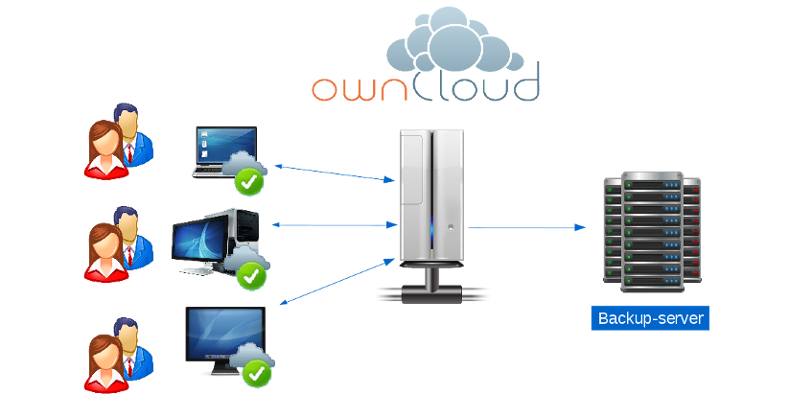
Схема проста:
1. Выбираем сервер в локальной сети и устанавливаем серверную версию ownCloud.
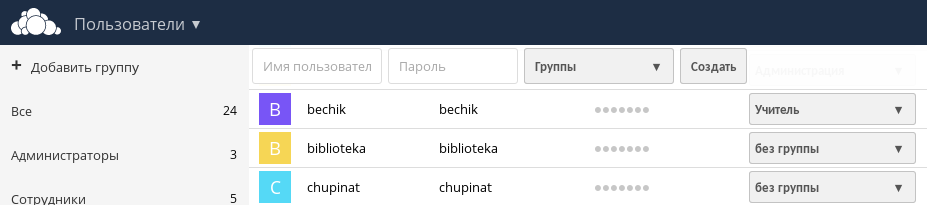
2. Регистрируем учетные записи в панели управления ownCloud:
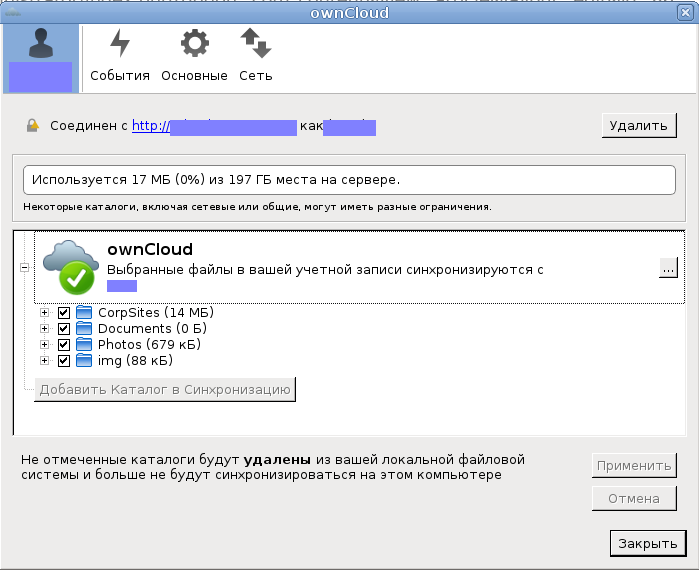
3. На персональных компьютерах организации (хотя бы на самых важных) устанавливаем клиентскую версию ownCloud и настраиваем директории для синхронизации с сервером — это позволит сохранять любые изменения в документах на сервере:
4. Данные, находящиеся на сервере, бэкапируем раз в сутки и в зависимости от размера дискового пространства сохраняем каждую копию максимально долго (подробнее можно прочитать здесь).
ls /Backup/OwnCloud
2016-07-21
2016-07-22
2016-07-23
2016-07-24
2016-07-25
2016-07-26
2016-07-27
2016-07-28
Действия после заражения
После очередной вирусной атаки «вирусом-шифровальщиком»:
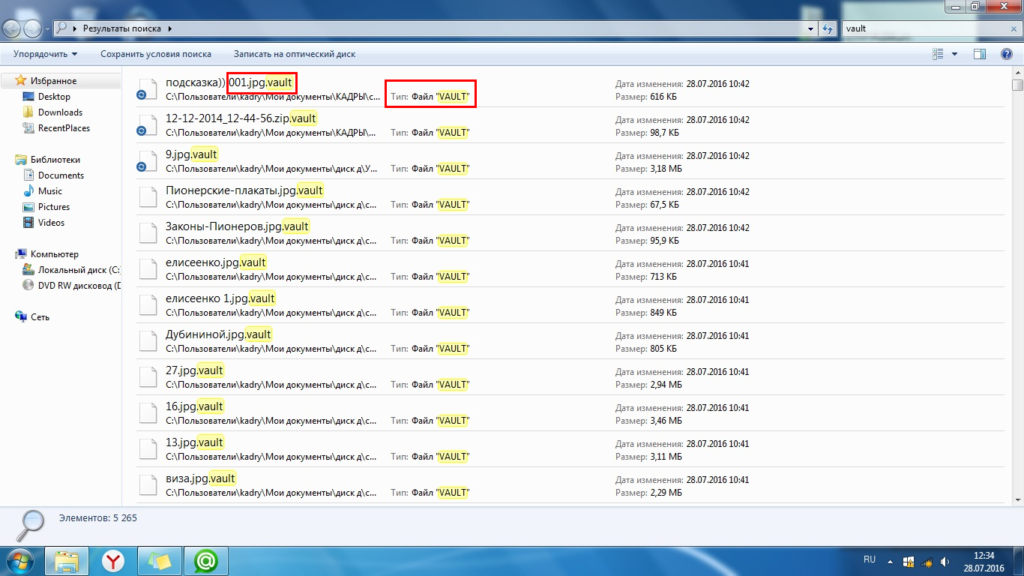
1. Отключаем от локальной сети (нужно проделать максимально быстро, чтобы заражение не прошло дальше) и изымаем персональный компьютер.
2. «Вычищаем» (желательно) разными антивирусами операционную систему.
3. Удаляем поврежденные файлы (расшифровать их все равно не получится).
4. Находим последнюю версию бэкапа:
ls /Backup/OwnCloud/2016-07-28
backup.log
owncloud.sql
owncloud.tar.gz
и копируем сохраненные файлы пользователя вместо зараженных.
5. Дело сделано — возвращаем персональный компьютер на место).
Итоги
В настоящее время при помощи системы бэкапирования на базе ownCloud мы успешно справились с двумя подобными (больше пока не было) заражениями.
Одним из плюсов использования ownCloud стал тот момент, что к нему можно подключиться из OnlyOffice, т.е. файлы с вашего персонального компьютера можно также редактировать on-line (прочитать про настройку подключения можно здесь).
🚀 Понравилась статья?
Подписывайтесь на наши соцсети, чтобы не пропустить новые полезные материалы!
Мы в соцсетях


